
Le vol de jetons d’accès constitue la première faille exploitée contre les infrastructures backend en 2026. Face à la sophistication des attaques par injection et par force brute, votre architecture doit impérativement adopter un blindage multicouche pour garantir l’intégrité des échanges. On finit souvent par négliger les en-têtes de sécurité alors qu’ils bloquent la majorité des tentatives d’intrusion automatisées.
Cet article décortique les protocoles indispensables pour sécuriser une API Node.js et renforcer durablement la protection de vos données sensibles. Je vais vous aider à implémenter les mécanismes de défense les plus robustes du moment.
- Sécuriser une API Node.js : fondations de l’authentification moderne
- Blindage des entrées et durcissement des en-têtes HTTP
- Chiffrement des échanges et politique de cookies en 2026
- Maintenance proactive et surveillance des vulnérabilités
Sécuriser une API Node.js : fondations de l’authentification moderne
La protection d’une API Node.js repose sur des jetons JWT à vie courte (15 min), un stockage HttpOnly pour contrer les failles XSS et un rate limiting strict plafonné à 100 requêtes par IP. Ces mécanismes bloquent les assauts par force brute dès le point d’entrée.
Vous devez comprendre que la sécurité de vos échanges repose sur une architecture solide dès le premier octet transmis.
Pilotage des jetons JWT et stratégies de rafraîchissement
L’usage de JWT à expiration rapide est impératif pour limiter les risques. Une durée de vie courte réduit drastiquement la fenêtre d’exposition si un tiers intercepte un jeton actif.
Implémentez un mécanisme de refresh token via des cookies sécurisés. Ces cookies HttpOnly permettent un renouvellement automatique sans exposer vos secrets dans le localStorage. Protégez ainsi efficacement l’identité de vos utilisateurs.
Le stockage côté client présente des dangers majeurs. Les scripts malveillants ciblent souvent le stockage local pour des attaques XSS. Privilégiez systématiquement les en-têtes Authorization pour vos accès API.
Le vol de jetons reste la faille numéro un des API modernes, rendant l’expiration courte non négociable en production.
- Envoi du Refresh Token via cookie HttpOnly.
- Vérification de la validité côté serveur.
- Génération d’un nouveau JWT à vie courte (5-15 min).
- Renvoi du nouveau JWT dans l’en-tête Authorization.
Pour garantir la pérennité de vos systèmes, il est utile de choisir les bons outils pour votre projet dès la phase de conception.
Limitation du débit pour contrer les assauts par force brute
Le middleware express-rate-limit constitue votre première ligne de défense. Il bloque instantanément les adresses IP au comportement suspect. C’est un rempart vital contre le spam massif.
Ciblez prioritairement les routes critiques comme /login. Appliquez des quotas drastiques sur ces points d’entrée sensibles. Vous empêcherez ainsi les tentatives de connexion automatisées et répétitives.
Exploitez Redis pour gérer votre cache de limitation. Cette solution maintient des performances optimales malgré une charge élevée. Votre serveur conserve ainsi toute sa réactivité opérationnelle.
Surveillez vos logs pour détecter les erreurs 429. Ces indicateurs révèlent souvent des tentatives d’attaques réelles.
- Seuil de 100 requêtes par 15 minutes
- Message d’erreur personnalisé
- Exclusion des fichiers statiques
Sécuriser une API Node.js : les bonnes pratiques 2026 exigent une vigilance de chaque instant face aux menaces automatisées.
Blindage des entrées et durcissement des en-têtes HTTP
Mais la gestion des accès ne suffit pas si les données entrantes corrompent votre logique métier ou votre base de données.
Validation stricte des schémas contre les injections SQL et NoSQL
Utilisez Joi ou Zod pour valider vos entrées. Chaque paramètre doit être vérifié scrupuleusement. Ne faites jamais confiance aux données utilisateurs pour développer un SaaS robuste.
Bloquez la pollution de prototype. Gelez les objets globaux pour éviter les injections malveillantes. Utilisez Object.create(null) pour vos nouveaux objets.
La pollution de prototype permet de modifier le comportement global des objets, menant à des contournements d’authentification.
Privilégiez les requêtes paramétrées. Les ORM comme Prisma ou Sequelize neutralisent les caractères spéciaux automatiquement. Cela renforce votre défense sans effort supplémentaire.
Nettoyez les chaînes de caractères reçues via DOMPurify. Retirez les balises HTML suspectes pour sécuriser le rendu final de votre application.
Configuration des en-têtes de sécurité via des middlewares dédiés
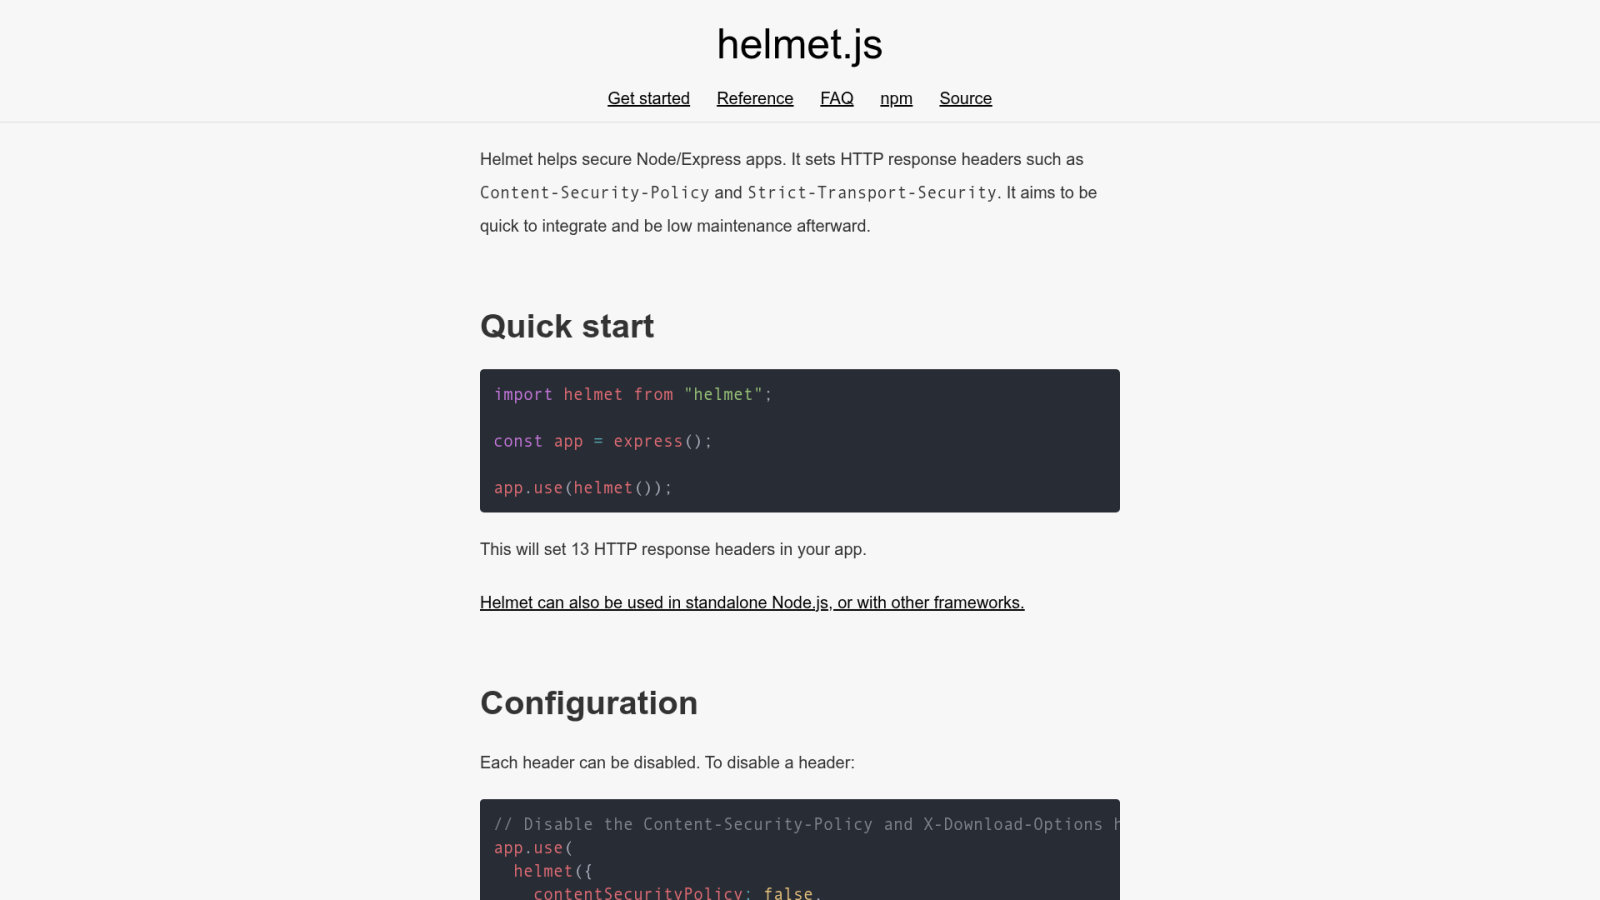
Installez Helmet immédiatement. Il masque la signature X-Powered-By par défaut, limitant ainsi les informations sur votre pile logicielle technique.
Configurez une Content Security Policy (CSP) rigoureuse. Définissez les sources de scripts autorisées pour bloquer les exécutions inline. C’est le rempart majeur contre le XSS.
Réglez le Referrer-Policy pour éviter de transmettre des URL sensibles. Activez enfin le sniffing protection pour empêcher les navigateurs d’interpréter mal vos fichiers.
Chiffrement des échanges et politique de cookies en 2026
En fait, même les entrées les plus propres sont vulnérables si le canal de transport reste lisible en clair. Sécuriser une API Node.js : les bonnes pratiques 2026 imposent une étanchéité totale du flux de données.
Déploiement du HTTPS entre gestion manuelle et reverse proxy
Privilégiez Nginx en tant que reverse proxy. Il gère le TLS avec une efficacité redoutable. Node.js se consacre alors exclusivement à votre logique métier.
Utilisez des certificats d’autorité valides. Let’s Encrypt propose des solutions gratuites. Proscrivez les certificats auto-signés en production pour maintenir la confiance.
Imposez le mécanisme HSTS sans délai. Cette directive force l’usage du HTTPS par le navigateur. Les attaques de downgrade deviennent alors impossibles.
Automatisez le renouvellement des certificats. Évitez ainsi toute interruption de service inutile.
| Méthode | Performance | Complexité | Recommandation |
|---|---|---|---|
| Node.js natif | Moyenne | Haute | Tests |
| Nginx Proxy | Haute | Moyenne | Production |
| Cloudflare/CDN | Optimale | Basse | Mondial |
Sécurisation des cookies avec les attributs HttpOnly et SameSite
Activez systématiquement le flag HttpOnly. Il rend le cookie invisible pour JavaScript. Les scripts malveillants ne peuvent plus dérober la session.
Utilisez SameSite réglé sur Strict. Cela bloque les requêtes cross-site non sollicitées. La protection contre le CSRF est ainsi renforcée.
Ajoutez le flag Secure impérativement. Le cookie ne circule que sur HTTPS. C’est la base pour optimiser vos performances web.
Définissez un domaine précis. Limitez la portée du cookie au strict nécessaire.
Maintenance proactive et surveillance des vulnérabilités
Pourtant, la sécurité n’est pas un état figé mais un processus continu qui exige une vigilance de chaque instant.
Automatisation des audits de dépendances et gestion des secrets
Lancez systématiquement npm audit en CI. Identifiez ainsi les vulnérabilités de vos paquets. Mettez à jour les dépendances critiques sans délai.
Utilisez npm audit, npm ci et –ignore-scripts pour empêcher l’exécution de code malveillant lors de l’installation.
Utilisez un coffre-fort de secrets. Ne stockez jamais de clés en clair. Vos variables d’environnement doivent rester strictement confidentielles.
Verrouillez vos versions avec package-lock.json. Évitez les surprises lors du déploiement. La stabilité du code en dépend directement.
Automatisez vos tests de sécurité. Intégrez des outils comme Snyk dans votre workflow quotidien.
« Une seule dépendance obsolète peut compromettre l’intégralité d’une infrastructure Node.js, d’où l’importance des audits automatisés. »
Stratégies de journalisation pour la détection des anomalies
Adoptez Winston pour des logs structurés. Facilitez la recherche d’anomalies dans vos fichiers. Repérez les comportements suspects en temps réel.
Masquez systématiquement les données personnelles (PII). Respectez le RGPD dans vos journaux. Ne loggez jamais de mots de passe.
Renvoyez uniquement des erreurs génériques au client. N’exposez jamais la stack trace. Gardez les détails techniques pour vos outils.
Configurez des alertes sur les erreurs 500. Réagissez vite en cas de crash. Anticipez l’impact de la réglementation sur le développement.
Pour sécuriser api node js durablement, vous devez impérativement combiner des jetons JWT à vie courte, une validation stricte via Zod et le déploiement d’un reverse proxy Nginx. Automatisez vos audits de dépendances dès maintenant pour garantir une infrastructure résiliente. Votre expertise technique est le rempart ultime contre les cybermenaces de demain.
FAQ
Comment mettre en place une authentification JWT robuste avec Node.js en 2026 ?
Pour garantir une sécurité maximale, vous devez impérativement utiliser des jetons d’accès (access tokens) à durée de vie très courte, idéalement entre 5 et 15 minutes. Cette stratégie réduit considérablement la fenêtre d’opportunité pour un attaquant en cas d’interception. Parallèlement, utilisez des refresh tokens à vie plus longue (7 à 30 jours) pour renouveler les accès sans solliciter l’utilisateur, tout en implémentant une rotation systématique des jetons pour détecter toute tentative de réutilisation frauduleuse.
Le stockage est le second pilier de cette architecture. Je vous recommande de stocker l’access token uniquement dans la mémoire volatile du client et le refresh token dans un cookie sécurisé doté des attributs HttpOnly, Secure et SameSite=Strict. Cette configuration rend le jeton inaccessible aux scripts malveillants, neutralisant ainsi les risques de vol par injection XSS.
Quelle est la méthode la plus efficace pour bloquer les attaques par force brute sur une API ?
L’implémentation d’un rate limiting (limitation de débit) est votre barrière essentielle contre les assauts automatisés et le spam. En utilisant le middleware express-rate-limit couplé à un magasin Redis, vous assurez une gestion du trafic performante et cohérente, même dans une architecture distribuée. Redis permet une vérification ultra-rapide, sous la milliseconde, sans impacter l’expérience de vos utilisateurs légitimes.
Je préconise d’appliquer des quotas plus restrictifs sur vos routes sensibles, comme le point d’entrée /login. En plafonnant par exemple à 100 requêtes par 15 minutes par adresse IP et en surveillant les logs d’erreurs 429, vous identifiez et bloquez les comportements suspects avant qu’ils ne compromettent vos ressources serveur ou vos bases de données.
Comment assurer la validation des données et prévenir les injections SQL en Node.js ?
La règle d’or est simple : ne faites jamais confiance aux données fournies par les utilisateurs. Vous devez valider systématiquement chaque paramètre entrant à l’aide de bibliothèques comme Joi ou Zod. Zod est particulièrement recommandé en 2026 pour son intégration native avec TypeScript, permettant une inférence de type automatique qui sécurise votre développement dès la phase de conception.
Pour contrer les injections SQL, privilégiez l’utilisation d’ORM modernes tels que Prisma ou Sequelize. Ces outils utilisent par défaut des requêtes paramétrées, neutralisant automatiquement les caractères malveillants. Prisma, grâce à son moteur en Rust et son typage fort, offre une protection native robuste, limitant drastiquement le recours au SQL brut qui expose souvent votre infrastructure à des vulnérabilités critiques.
Quelles sont les bonnes pratiques pour sécuriser les dépendances et les secrets de mon projet ?
La sécurité de votre chaîne d’approvisionnement logicielle est cruciale. Vous devez automatiser des audits réguliers via npm audit ou Snyk au sein de votre pipeline CI/CD pour identifier les paquets obsolètes ou vulnérables. L’utilisation de package-lock.json et de la commande npm ci garantit que vos déploiements restent stables et conformes aux versions testées, évitant ainsi l’introduction accidentelle de code malveillant.
Concernant la gestion des secrets, ne stockez jamais de clés d’API ou de mots de passe en clair dans votre code source. Utilisez un coffre-fort de secrets dédié et injectez vos configurations via des variables d’environnement strictement contrôlées. Une seule fuite de secret peut compromettre l’intégralité de votre écosystème technique.
Pourquoi est-il nécessaire de durcir les en-têtes HTTP et le chiffrement des échanges ?
Même une logique métier parfaitement sécurisée est vulnérable si le canal de transport est exposé. L’activation du HTTPS via un reverse proxy comme Nginx est indispensable pour chiffrer les échanges. Complétez ce dispositif par l’activation du HSTS (Strict-Transport-Security) pour forcer les navigateurs à utiliser uniquement des connexions sécurisées, rendant les attaques de downgrade impossibles.
Enfin, déployez le middleware Helmet pour configurer automatiquement vos en-têtes de sécurité. Il permet notamment de masquer la signature de votre serveur et de mettre en place une Content Security Policy (CSP) rigoureuse. Cette politique définit précisément les sources de scripts autorisées, constituant votre dernier rempart contre les exécutions de scripts non sollicitées en production.
.wwc { –wwc-primary: #3b82f6; }